Quando uma conta comprometida abre e-mail, arquivos e ferramentas de colaboração, o incidente pode se espalhar rápido. Por isso, proteger o Microsoft 365 começa pela identidade. Não existe uma única política que resolva tudo: autenticação multifator, acesso condicional e privilégios bem delimitados cumprem papéis diferentes e precisam funcionar em conjunto.
Primeiro, confirme quem precisa acessar o quê
Faça um inventário de usuários, administradores, convidados, contas de serviço e métodos de autenticação. Contas administrativas merecem atenção especial: devem ser separadas das contas de uso diário e receber apenas as funções necessárias. Revise também contas sem uso e acessos externos que já não têm um propósito claro.
A MFA adiciona uma verificação além da senha. Ela reduz o risco de uma senha descoberta ser suficiente para entrar, mas não substitui uma boa gestão de identidade. Registre os métodos aceitos, planeje a recuperação de acesso e comunique a mudança antes de aplicá-la à organização inteira.
Use contexto, faça piloto e monitore
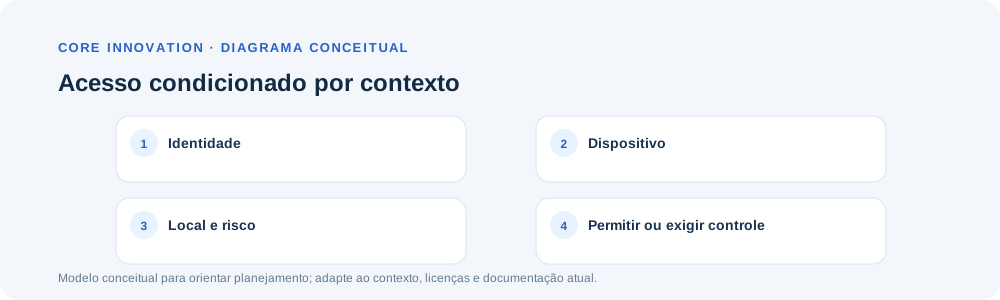
O acesso condicional permite avaliar sinais como usuário, aplicativo, dispositivo e localização para decidir se o acesso será permitido, exigirá controles adicionais ou será bloqueado. O desenho deve partir do risco e das necessidades do negócio, não de regras copiadas sem avaliar o efeito sobre equipes e aplicações.
Comece em modo de observação ou com um grupo piloto quando a configuração permitir. Examine os resultados, identifique contas de emergência protegidas por procedimento próprio e verifique integrações que possam depender de métodos antigos. Depois, amplie gradualmente e acompanhe os registros de entrada e os chamados de suporte.
Uma política pode ser tecnicamente correta e ainda causar indisponibilidade se excluir a conta errada ou exigir um método que o usuário não consegue completar. Documentar exceções com responsável e prazo de revisão ajuda a impedir que a exceção vire regra permanente.
Uma rotina, não uma implantação pontual
Revise periodicamente as funções administrativas, os métodos de autenticação e as políticas ativas. Mudanças no ambiente, como novas aplicações, aquisições ou trabalho de terceiros, alteram o contexto de acesso.
Na prática, MFA, acesso condicional e privilégio mínimo se complementam. O resultado depende menos da quantidade de regras e mais de políticas compreensíveis, testadas com usuários reais e acompanhadas depois da implantação.
Separe autenticação, autorização e condição
Autenticar confirma uma identidade; autorizar define o que ela pode fazer; uma política de acesso condicional avalia sinais e aplica controles na tentativa de acesso. Desenhe personas e recursos antes de criar regras: funcionário, administrador, prestador, conta de serviço e acesso de emergência não têm o mesmo padrão.
Para cada cenário, registre aplicações incluídas, grupos alcançados, condições avaliadas, controles exigidos e exclusões justificadas. Confira sobreposições e dependências. Um grupo piloto permite observar solicitações legítimas bloqueadas antes de ampliar a política. Quando disponível, use modo de relatório e investigue o resultado antes de impor o controle.
Planeje implantação e recuperação
Uma sequência prudente valida com pessoas de funções distintas e amplia em ondas; não começa por todos os administradores e usuários de uma vez. Mantenha contas de emergência protegidas, monitoradas e limitadas a situações excepcionais. Antes de alterar política, confira acesso administrativo alternativo, janela e plano de reversão. Saiba onde analisar os registros e distinguir usuário não incluído, dispositivo não conforme e bloqueio aplicado pela política.
Use casos de teste com resultado esperado: uma pessoa em dispositivo gerenciado, um administrador, um prestador e uma conta de emergência. Para cada caso, anote aplicação, método de autenticação, estado do dispositivo e ação esperada. Isso torna o teste repetível sem publicar nomes, endereços ou dados reais.
Os exemplos são pontos de discussão, não recomendações universais. A decisão depende de licença, arquitetura de identidade, aplicações e suporte. O diagrama apresenta a lógica conceitual; não representa políticas configuradas em um tenant real.