No Intune, é fácil confundir duas perguntas: “qual configuração queremos aplicar?” e “como saberemos se o dispositivo atende aos requisitos?”. Políticas de configuração ajudam a gerenciar definições compatíveis; políticas de conformidade avaliam se critérios definidos estão satisfeitos e podem alimentar decisões de acesso quando integradas aos controles apropriados.
Separe intenção de avaliação
Uma política de configuração pode definir parâmetros como senha ou restrições suportadas pela plataforma. Já uma política de conformidade declara requisitos que o dispositivo precisa cumprir. Se os objetivos forem diferentes, mantenha as políticas claras e evite sobreposições que dificultem descobrir de onde veio um valor.
Antes de publicar, identifique grupos de atribuição, plataformas e possíveis conflitos com outras ferramentas ou políticas. Decida como agir quando um dispositivo estiver fora de conformidade: notificar, oferecer prazo para correção ou restringir acesso por meio de integrações configuradas. O comportamento depende das regras implementadas no ambiente.
Use grupos piloto e monitore resultados
Teste com dispositivos representativos, inclusive aqueles que têm exceções justificadas. Observe relatórios, atrasos de sincronização, motivos de não conformidade e experiência de correção do usuário. Uma regra difícil de entender pode criar chamados sem melhorar a postura de segurança.
Documente exceções, responsáveis e vencimento. Se um requisito deixar de ser necessário, retire-o por processo de mudança e verifique os efeitos em políticas relacionadas.
Manter separados o que a organização configura e o que ela verifica facilita explicar uma falha e direcionar a correção. Essa distinção também ajuda a equipe a revisar políticas sem criar sobreposições difíceis de rastrear.
Diferencie uma configuração desejada de uma regra de conformidade
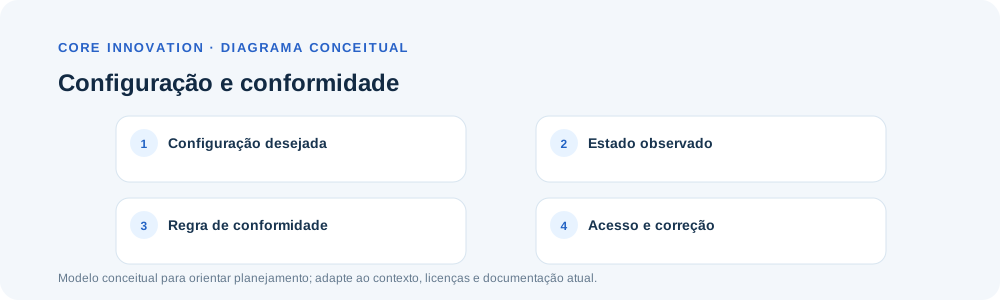
Uma política de configuração define ou entrega uma configuração ao dispositivo. Uma política de conformidade avalia se determinadas condições são atendidas e pode alimentar decisões de acesso quando integrada aos controles de identidade. Elas se complementam, mas não são substitutas: configurar criptografia e avaliar se o dispositivo está criptografado são tarefas relacionadas com resultados distintos.
Desenhe a matriz por plataforma e população. Registre configuração esperada, método de avaliação, ação para não conformidade, prazo de graça quando aplicável, comunicação e responsável por exceção. Considere diferenças de versão do sistema operacional e dispositivos compartilhados. Um estado “não conforme” pode significar falha real, atraso de sincronização ou requisito que o equipamento não consegue atender; o suporte precisa distinguir essas situações.
Antes de bloquear, confirme o fluxo de correção
Teste com grupo piloto e dispositivo limpo, dispositivo já gerenciado e equipamento que perdeu conectividade. Observe a ordem de aplicação e os registros disponíveis. Confirme se o usuário sabe como corrigir a condição e como solicitar exceção temporária. Se uma política pode retirar acesso essencial, alinhe suporte, comunicação e plano de retorno antes da ampliação.
Revise conflitos entre políticas e documente qual perfil deve prevalecer para cada tipo de dispositivo. Mudanças de configuração podem levar tempo para chegar ao cliente; evite diagnosticar imediatamente como falha permanente sem considerar o ciclo de sincronização e a evidência disponível.
O diagrama ilustra a relação entre as etapas, não afirma que uma política esteja aplicada. Nomes, opções e integrações variam com plataforma, licença e versão do serviço; valide no portal e na documentação antes de definir os controles.