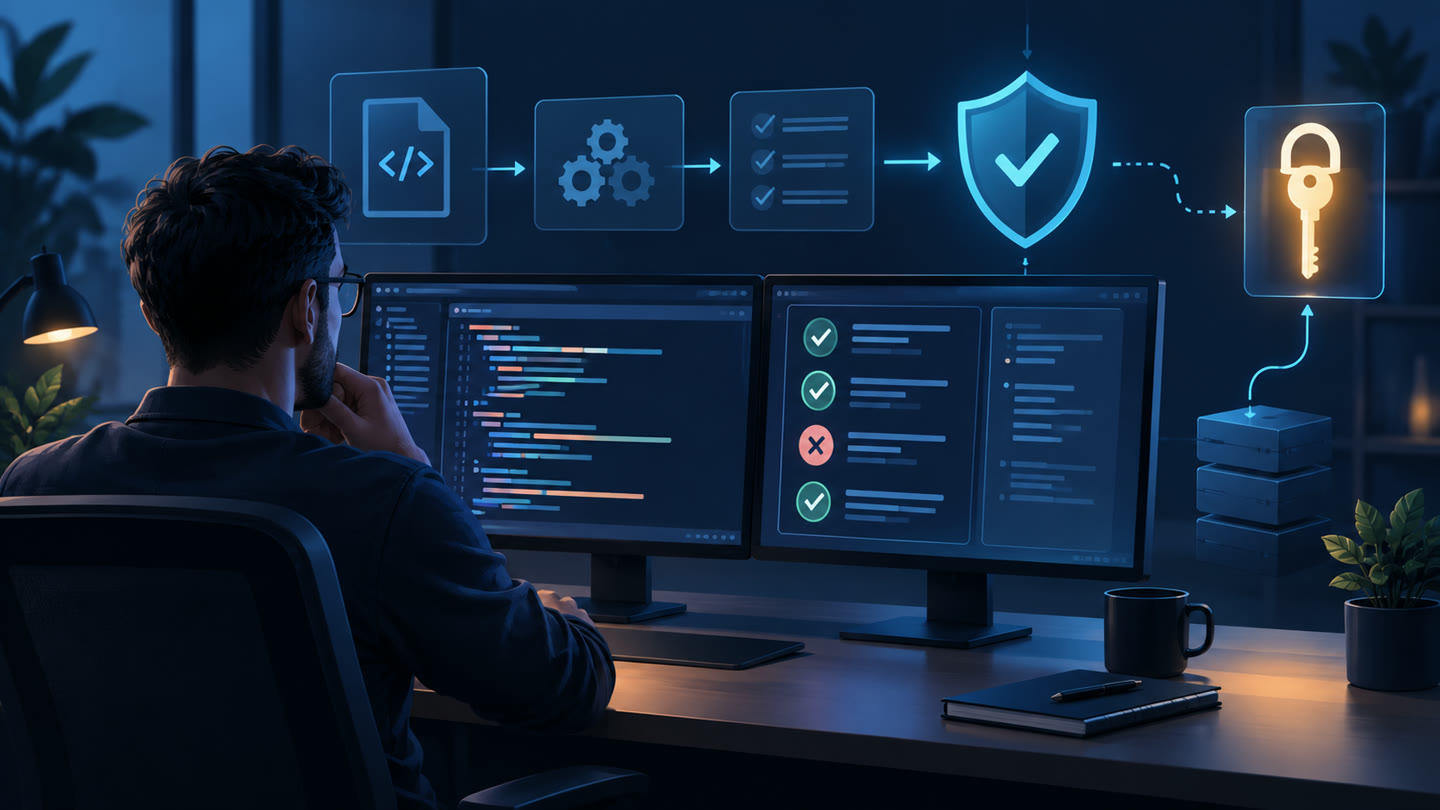
Assistentes de código podem ajudar a explorar uma API, explicar um trecho legado ou produzir um primeiro rascunho de teste. Isso não transforma código gerado em código confiável. A equipe continua responsável por entender a mudança, verificar dependências e decidir se ela atende aos requisitos do produto.
Defina regras antes de liberar ferramentas
Comece identificando quais repositórios e dados podem ser usados com a ferramenta aprovada pela organização. Oriente a equipe a não inserir credenciais, chaves, dados pessoais ou código restrito em serviços não autorizados. As condições de processamento e retenção dependem do produto e do contrato; confirme-as na documentação aplicável.
O fluxo de revisão pode permanecer familiar: alterações pequenas, revisão por outra pessoa, análise estática, testes e aprovação antes do merge. Para código sugerido por IA, peça atenção extra a licenças e origem de trechos, validação de entradas, tratamento de erros, autenticação e dependências adicionadas.
Teste o comportamento, não a aparência
Uma solução pode compilar e ainda assim falhar em casos de borda. Inclua testes para entradas inesperadas, permissões insuficientes e falhas de serviço. Não aceite uma explicação plausível do assistente como evidência de que a implementação está correta.
Também é útil medir o resultado sem presumir ganho: retrabalho em revisão, defeitos encontrados, tempo até a primeira versão e satisfação dos desenvolvedores. Compare tarefas equivalentes e preserve critérios de qualidade. O objetivo é descobrir onde a ferramenta ajuda e onde introduz novos riscos.
Mantenha a decisão com a equipe
Use a IA como apoio para rascunhar, resumir e explorar alternativas. A decisão de arquitetura, a revisão de segurança e a aprovação para produção continuam com responsáveis humanos. Processos claros permitem experimentar sem enfraquecer os controles já existentes.
Uma adoção madura deixa espaço para experimentar, mas não terceiriza a responsabilidade técnica. A equipe deve conseguir explicar, testar e manter cada mudança que chega ao produto.
Trate a sugestão como código a revisar
Mesmo quando parece correta, uma sugestão pode introduzir dependência inadequada, comportamento não previsto, segredo em log ou permissão excessiva. Comece pelo problema e pelo diff; não confie apenas no texto fluente. Quem aprova continua responsável por entender o que será integrado.
Peça mudanças pequenas e testáveis. Informe linguagem, versão, convenções, restrições de segurança e resultado esperado. Não envie dados de cliente, chaves, dumps de produção ou código proprietário a ferramentas que não foram aprovadas para esse uso. Entenda como a ferramenta trata entradas e dados armazenados conforme os termos e configurações aplicáveis.
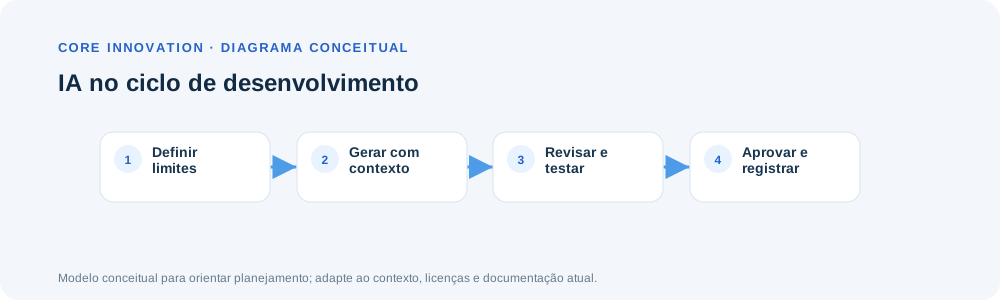
Um fluxo de revisão rastreável
- Registrar a tarefa e os critérios de aceite antes de solicitar uma sugestão.
- Revisar o diff e procurar alterações fora do escopo.
- Executar análise estática, testes e checagens de dependência já usadas no projeto.
- Conferir autenticação, autorização, validação de entrada, erros e exposição de dados.
- Registrar a participação da ferramenta conforme a política e obter aprovação humana.
Se a mudança toca autenticação, criptografia ou migração de dados, aumente o rigor e use um ambiente de teste. Não execute código gerado com privilégios administrativos só para ver se funciona. Para comandos de manutenção, explique pré-condições, efeitos e reversão antes da execução.
Meça defeitos encontrados, alterações rejeitadas, facilidade de manutenção e tempo total incluindo revisão e correção. Respostas mais rápidas não significam automaticamente uma entrega melhor. O diagrama representa um processo proposto, não uma certificação de segurança.